[1-day] CVE-2025-59532
분석 이유
현재 진행 중인 프로젝트에서는 AI Coding Agent의 Permission System과 Sandbox 사이에서 발생할 수 있는 권한 불일치를 분석하고 있다.
특히 사용자가 처음 허용한 작업의 범위와 Agent가 실제로 실행하는 작업의 범위가 달라질 수 있는 상황을 살펴보고 있다.
예를 들어 Agent가 작업을 재시도하거나 실행 방식을 변경하면서 cwd, 실행 명령, 서브에이전트 등의 context가 바뀌었는데도 기존 권한이나 Sandbox 정책이 그대로 사용되는 경우가 있을 수 있다.
이와 관련된 취약점 사례를 찾아보다가 CVE-2025-59532를 분석 대상으로 선정했다.
이 취약점은 OpenAI Codex CLI의 Sandbox 처리와 관련된 취약점으로 현재 프로젝트에서 다루려는 Permission과 Sandbox의 불일치 문제와 연관성이 높아 보였다.
Advisory
[Github GHSA] (https://github.com/advisories/GHSA-w5fx-fh39-j5rw)
먼저 CVE에 대한 Github Advisory를 확인했다.
1
2
Affected : 0.2.0 ~ 0.38.0
Patched : 0.39.0
내용을 간단하게 정리하자면 Codex가 명령을 실행할 때 모델이 지정한 cwd가 Sandbox의 writable root를 결정하는 과정에도 영향을 줄 수 있었다는 것이다.
cwd
Current Working Directory -> 명령을 어느 디렉터리에서 실행할 것인가
분석 환경 구축
Docker 컨테이너 내부에 별도의 분석 환경을 구축했다.
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
FROM rust:1.89-bookworm

RUN apt-get update && apt-get install -y --no-install-recommends \
    git \
    ca-certificates \
    build-essential \
    pkg-config \
    libssl-dev \
    clang \
    cmake \
    ripgrep \
    jq \
    less \
    vim \
    && rm -rf /var/lib/apt/lists/*

WORKDIR /lab

CMD ["/bin/bash"]
취약점 수정 Commit인 8595237과 해당 커밋의 부모인 62258df를 확인하고 두 커밋을 기준으로 비교한다.
1
2
git worktree add --detach /lab/vuln 62258df
git worktree add --detach /lab/fixed 8595237
Patch Diff
git diff --stat 62258df 8595237
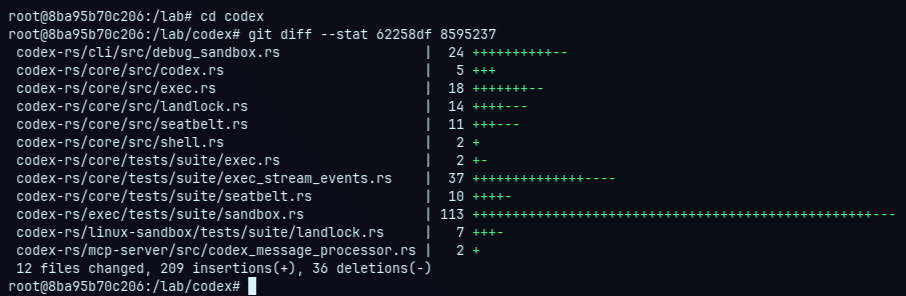
그리고 Sandbox 및 명령 실행과 관련이 있을 것 같은 파일들만 추려서 diff를 확인했다.
git diff 62258df 8595237 -- \
  codex-rs/core/src/exec.rs \
  codex-rs/core/src/codex.rs \
  codex-rs/core/src/landlock.rs \
  codex-rs/exec/tests/suite/sandbox.rs
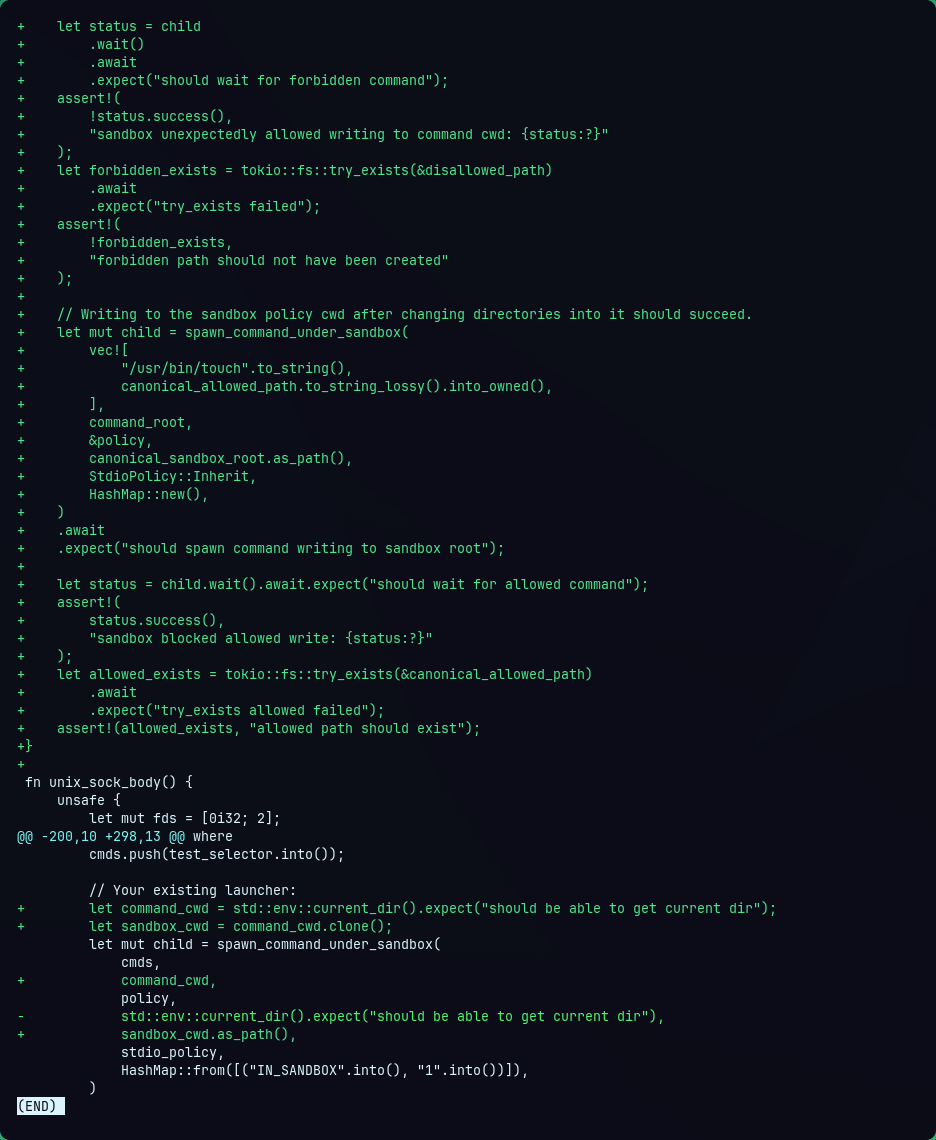
diff를 읽다보면 반복적으로 등장하는 몇가지 이름들이 있다.
- cwd
- command_cwd
- sandbox_cwd
- sandbox_policy_cwd
- turn_context.cwd
특히 기존의 cwd라는 이름이 command_cwd로 변경되고 새로운 sandbox_cwd가 추가된 부분을 볼 수 있다.
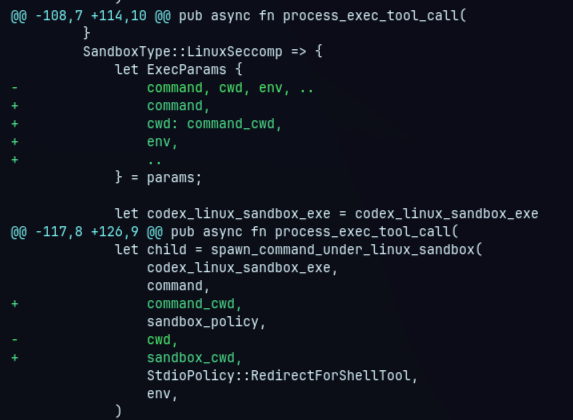
왜 기존에는 cwd 하나였는데 패치 이후에는 sandbox와 command로 분리했는가
패치 커밋의 제목은 다음과 같았다.
1
fix: ensure cwd for conversation and sandbox are separate concerns
그래서 문맥상 이 취약점은 cwd 검사 문제라기보단 서로 다른 목적으로 사용되어야 할 두 종류의 cwd가 섞여 있었던 문제일 가능성이 높아보인다.
그래서 다음으로 exec.rs부터 실제 데이터 흐름을 따라갔다.
exec.rs
1
git diff 62258df 8595237 -- codex-rs/core/src/exec.rs
diff를 보면 process_exec_tool_call() 함수의 인자에 기존에는 없던 sandbox_cwd가 새롭게 추가된 것을 확인할 수 있다.
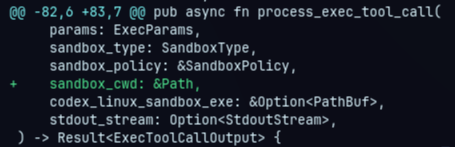
여기서 먼저 ExecParams가 무엇인지 확인했다. ExecParams.cwd는 해당 명령을 실행할 현재 작업 디렉터리를 가지고 있다.
그런데 패치 전후를 비교해보니 기존의 cwd를 패치 이후에는 다음과 같이 command_cwd라는 이름으로 꺼내고 있었다.
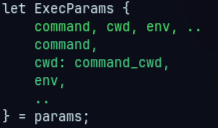
변수 이름만 바꾼 것 처럼 보일 수도 있는데 바로 알애 sandbox 실행 함수를 보면 의미가 명확해진다.
linux 코드에서는 sandbox_cwd, command_cwd 이 두개의 cwd가 전달된다. 하나는 실제 명령 실행 위치이고, 다른 하나는 sandbox가 사용하는 기준 위치라는 것을 알 수 있다.
정리하자면 다음과 같다.
1
2
command_cwd -> 명령을 어디에 실행할 것인가
sandbox_cwd -> sandbox 정책을 어느 위치를 기준으로 적용할 것인가
따라서 패치 전에는 cwd가 두 역할을 동시에 하고 있었고 패치 이후에는 이를 분리한 것이다.
여기서 궁금해지는 것이 sandbox_cwd는 어디에서 오는 것인가인데 만약 sandbox_cwd 역시 에이전트가 지정한 값이라면 단순히 변수만 분리한 것에 불과하다.
그래서 다음으로 process_exec_tool_call()을 호출하는 상위 코드인 codex.rs를 확인했다.
codex.rs
1
git diff 62258df 8595237 -- codex-rs/core/src/codex.rs
변경된 부분은 많지 않은데 그중 다음 코드가 중요해 보였다.
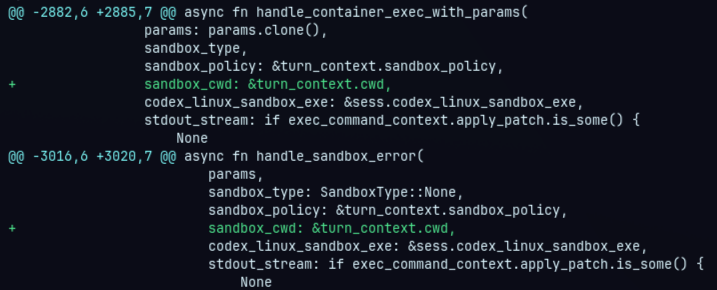
여기서 sandbox_cwd는 ExecParams.cwd에서 가져오는 것이 아니라 turn_context.cwd에서 가져오고 있었다.
구조를 단순화하면 다음과 같다.
1
2
ExecParams.cwd -> command_cwd
turn_context.cwd -> sandbox_cwd
둘 다 이름은 cwd지만 출처와 의미가 다르다.
ExecParams.cwd는 지금 실행하려는 명령의 위치이고 turn_context.cwd는 현재 codex turn의 작업 context를 나타낸다.
즉 패치 이후에는 다음 두 개의 context를 분리하고 있었다.
1
command execution context != sandbox security context
정리
여기서 취약점의 전체적인 모습이 보이기 시작했다.
에이전트가 명령 실행 위치를 변경하는 것 자체는 정상적인 동작일 수 있다.
예를 들어 프로젝트 내부의 다른 디렉터리에서 빌드 명령을 실행하기 위해 cwd를 변경하는 것은 충분히 가능한 동작이다.
하지만 그 실행 위치가 바뀐다고 해서 sandbox에서 쓰기를 허용하는 기준 위치까지 같이 바뀌어야 하는 것은 아니다.
명령 실행 위치 변경 후 정상적인 에이전트 동작과 sandbox 권한 범위 변경 후 보안 정책 변경은 서로 다른 문제이다.
이제 실제 리눅스 샌드박스 구현에서 이 두 값이 어떻게 사용되는지 확인했다.
landlock.rs
1
git diff 62258df 8595237 -- codex-rs/core/src/landlock.rs
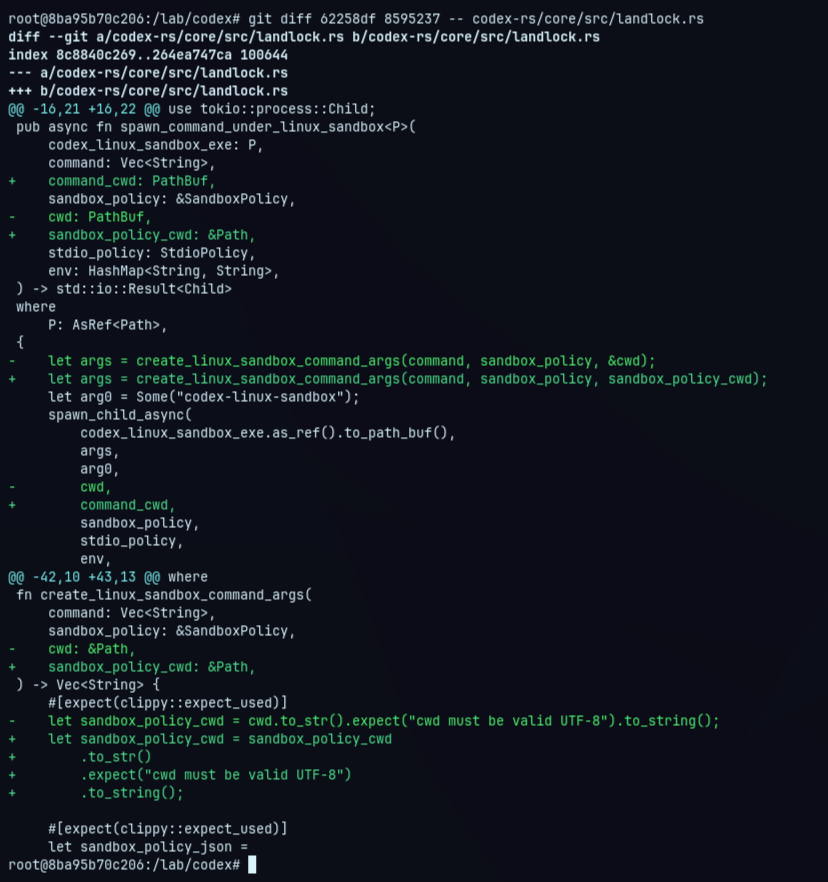
여기에서 spawn_command_under_linux_sandbox() 함수의 인자가 변경된 것을 확인할 수 있다.
패치 이후에는 다음 두 값이 별도로 전달된다.
1
2
command_cwd : PathBuf
sandbox_policy_cwd: &Path
그리고 함수 내부에서 각각 다른 곳에 사용된다.
먼저 Sandbox 실행에 필요한 인자를 생성할 때는 sandbox_policy_cwd가 사용된다.
반면 실제 child process를 생성할 때는 command_cwd가 사용된다.
이 부분을 보고 두 값의 역할을 확실하게 구분할 수 있었다.
1
2
command_cwd -> spawn_child_async() -> 실제 프로세스의 cwd
sandbox_policy_cwd -> create_linux_sandbox_command_args() -> sandbox policy를 만드는 기준 경로
그리고 취약 버전의 코드를 보면 이 두 위치에서 모두 동일한 cwd를 사용하고 있었다.
정리
에이전트가 cwd를 변경할 수 있는 것 자체가 취약점은 아니였고 문제는 에이전트의 명령 실행 context에 해당하는 cwd가 sandbox policy를 구성하는데까지 사용되었다는 점이었다.
아직 실제 재현은 하지 않았지만 코드만 보았을 때는 이 경로 때문에 command cwd의 변화가 sandbox의 writable boundary에도 영향을 줄 수 있었던 것으로 보인다.
이제 이 분석이 맞는지 확인하기 위해 개발자가 패치와 함께 추가한 테스트 코드를 확인했다.
Regression Test
패치 commit 설명을 보면 새로운 regression test가 추가되어 있다.
함수 이름은 다음과 같다.
1
sandbox_distinguishes_command_and_policy_cwds
이름부터 지금까지 분석한 내용과 일치한다.
테스트 코드는 다음과 같다.
1
2
3
rg -n -C 40 \
  "sandbox_distinguishes_command_and_policy_cwds" \
  /lab/fixed/codex-rs/exec/tests/suite/sandbox.rs
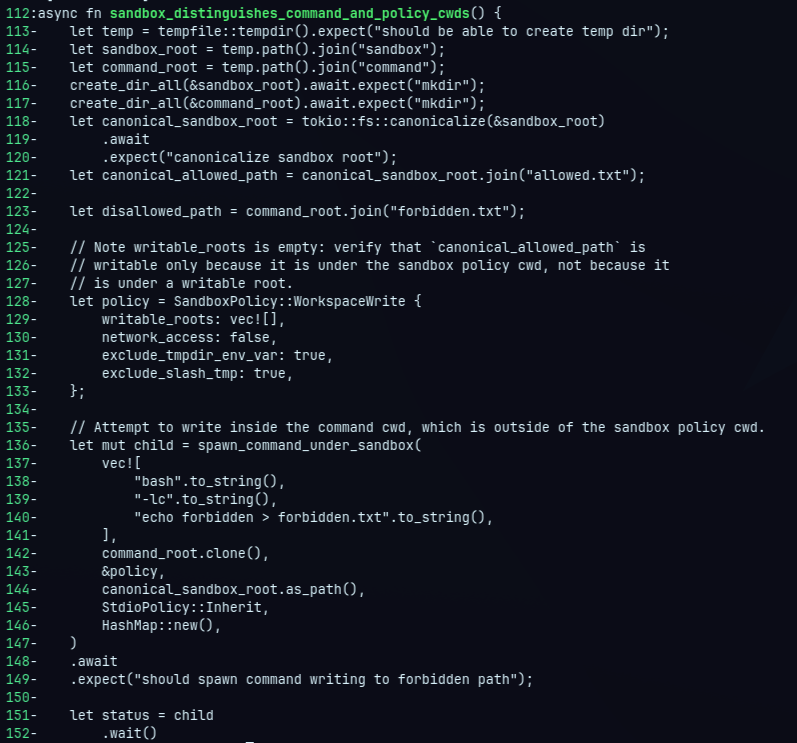
테스트에서는 먼저 임시 디렉터리 아래에 두 개의 서로 다른 디렉터리를 생선한다.
sandbox sandbox policy가 허용하는 기준 디렉터리
command 실제 명령이 실행되는 디렉터리
테스트에서는 command_root를 실제 command cwd로 사용하면서 sandbox에는 별도로 sandbox_root를 전달한다.
그리고 command_root에서 다음과 같은 명령을 실행한다.
1
echo forbidden > forbidden.txt
여기서 중요한 점은 현재 프로세스의 cwd 자체는 command_root라는 것이다.
1
cwd = command/
하지만 sandbox policy에서 허용한 위치는 다음과 같다.
1
sandbox policy cwd = sandbox/
따라서 정상적으로 두 context가 분리되어 있다면 단순히 현재 디렉터리라는 이유만으로 command/forbidden.txt에 파일을 쓸 수 있어서는 안 된다.
테스트에서도 이 명령의 실패 여부와 forbidden.txt가 실제로 생성되지 않았는지를 확인한다.
반대로 sandbox policy가 허용한 sandbox 내부에 파일을 생성하는 작업은 성공해야 한다.
기대 결과는 다음과 같다.
1
2
sandbox/allowed.txt -> write 성공
command/forbidden.txt -> write 실패
이 테스트를 보고 앞에서 세웠던 가설이 거의 맞다는 것을 확인할 수 있다.
fixed version test
코드와 regression test까지 확인했으니 이제 실제 동작을 확인하기 위해 수정된 버전부터 빌드해 보기로 했다.
1
2
3
cargo build \
  -p codex-cli \
  -p codex-linux-sandbox
빌드가 완료되면 앞에서 확인했던 regression test만 실행한다.
1
2
3
cargo test -p codex-exec \
  sandbox_distinguishes_command_and_policy_cwds \
  -- --nocapture
이 테스트에서 확인하려는 것은 단순하다.
“command cwd와 sandbox policy cwd가 다른 상황에서 command cwd에 대한 write -> 차단 / sandbox policy cwd에 대한 write -> 허용 하는가?”
패치가 정상적으로 적용되었다면 테스트 역시 성공해야 한다.
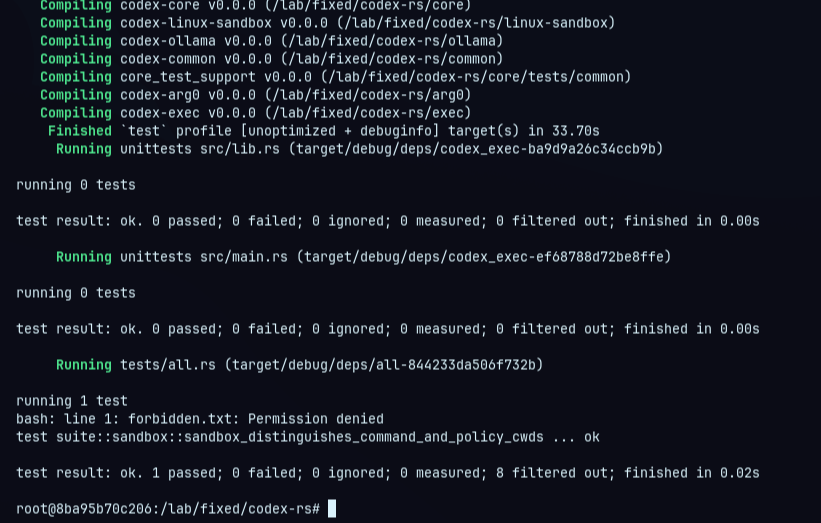
테스트 실행 결과 Permission denied가 발생했고 테스트도 정상 통과했다. 즉 수정된 버전에서는 명령이 특정 디렉터리에서 실행된다는 이유만으로 그 디렉터리에 자동으로 쓰기 권한이 생기지 않는다는 것을 확인할 수 있었다.
vuln version test
이제 취약한 버전으로 이동했다.
우선 관련 함수들을 검색했다. 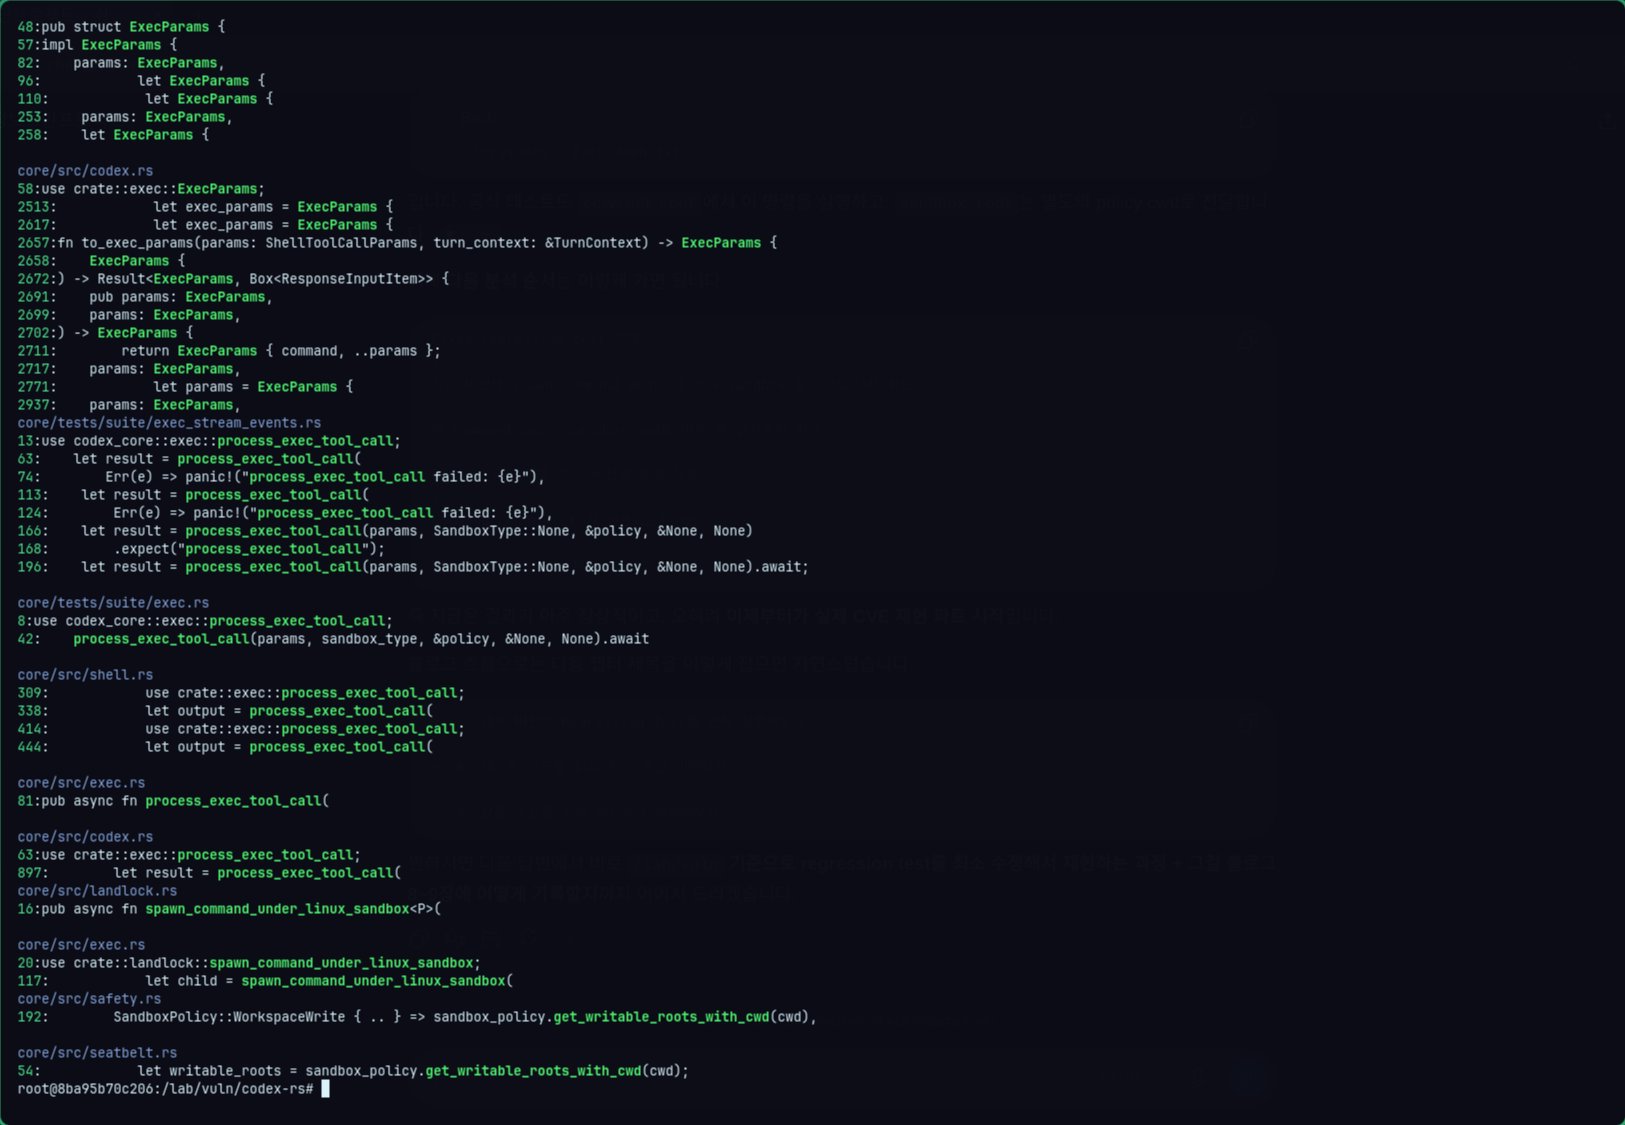
검색 결과를 기준으로 먼저 exec.rs의 process_exec_tool_call을 확인했다.
1
2
3
rg -n -C 20 \
  "spawn_command_under_linux_sandbox" \
  core/src/exec.rs
취약 버전에서는 ExecParams에서 꺼낸 cwd가 그대로 Linux Sandbox 함수까지 전달되고 있었다.
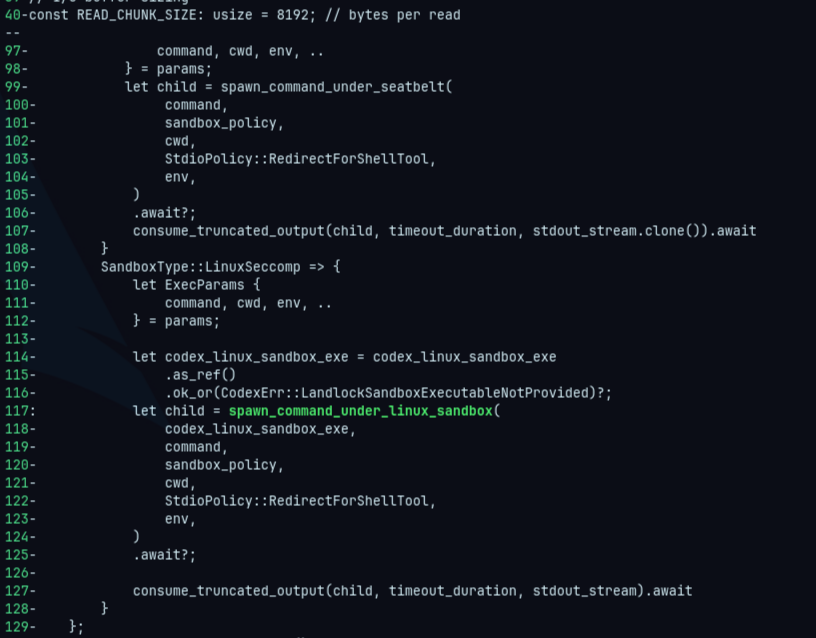
그리고 실제 Linux Sandbox를 구성하는 landlock.rs까지 따라가 봤다.
1
2
3
rg -n -C 15 \
  "spawn_command_under_linux_sandbox|create_linux_sandbox_command_args|spawn_child_async" \
  core/src/landlock.rs
취약 버전의 spawn_command_under_linux_sandbox는 다음과 같이 하나의 cwd만 전달받는다.
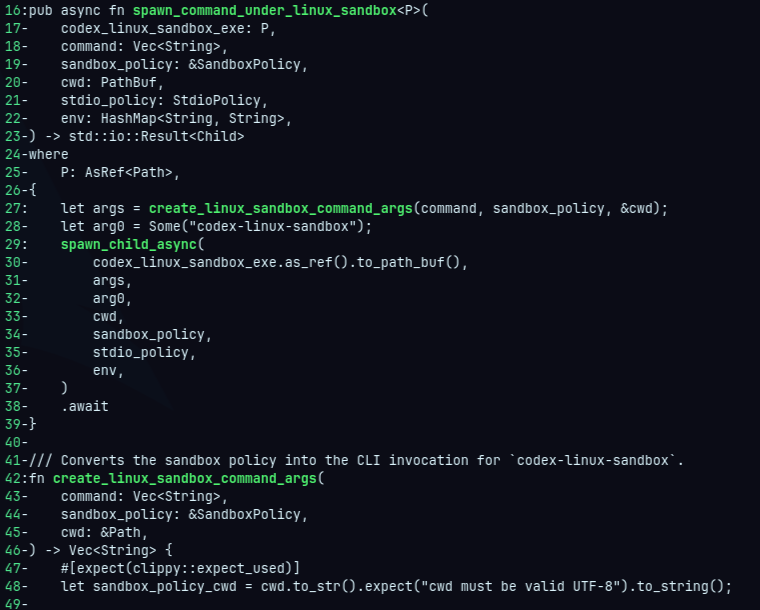
그리고 이 cwd는 내부에서 두 가지 용도로 사용된다.
첫 번째는 Sandbox를 실행하기 위한 인자를 생성할 때이다.
1
cwd -> create_linux_sandbox_command_args() -> sandbox policy 설정
두 번째는 실제 child process의 working directory를 설정할 때이다.
1
cwd -> spawn_child_async() -> command working directory
실제로 패치 전 landlock.rs에서는 동일한 cwd를 create_linux_sandbox_command_args(0와 spwan_child_async() 양쪽에서 사용한다.
이 시험에서 앞에서 patch diff를 보고 세웠던 가설을 거의 확인할 수 있었다.
명령을 어디에 실행할지를 나타내는 값과 sandbox가 어디를 기준으로 권한을 설정할지를 나타내는 값이 분리되어 있지 않았다.
실제 취약 동작 재현하기
수정 버전에서 추가된 regression test의 핵심은 다음과 같았다.
1
command cwd != sandbox policy cwd
수정 버전에서는 두 값을 따로 지정할 수 있기 때문에 command cwd를 command/, sandbox cwd를 sandbox/와 같이 설정할 수 있다.
그리고 결과는 앞에서 확인했던 것처럼 permission denied가 떴다.
반면 취약 버전의 함수는 cwd를 하나만 받는다. 취약 버전의 기존 test helper 역시 linux 환경에서 cwd: PathBuf 하나만 받아 그대로 spawn_command_under_linux_sandbox()에 전달하고 있다.
따라서 이번에는 writable root를 따로 추가하지 않은 상태에서 command cwd에 파일을 쓸 수 있는지 확인해보기로 했다.
sandbox.rs 테스트 추가
exec/tests/suite/sandbox.rs에 다음 테스트를 추가한다.
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
35
36
37
38
39
40
41
42
43
44
45
46
47
48
49
50
51
52
53
54
#[tokio::test]
async fn command_cwd_is_implicitly_writable() {
    let temp = tempfile::tempdir().expect("create temp dir");
    let command_root = temp.path().join("command");

    tokio::fs::create_dir_all(&command_root)
        .await
        .expect("create command root");

    let proof_path = command_root.join("proof.txt");

    let policy = SandboxPolicy::WorkspaceWrite {
        writable_roots: vec![],
        network_access: false,
        exclude_tmpdir_env_var: true,
        exclude_slash_tmp: true,
    };

    let mut child = spawn_command_under_sandbox(
        vec![
            "bash".to_string(),
            "-lc".to_string(),
            "printf vulnerable > proof.txt".to_string(),
        ],
        &policy,
        command_root.clone(),
        StdioPolicy::Inherit,
        HashMap::new(),
    )
    .await
    .expect("spawn sandboxed command");

    let status = child.wait().await.expect("wait child");

    println!("status = {status:?}");
    println!("proof path = {}", proof_path.display());

    let exists = tokio::fs::try_exists(&proof_path)
        .await
        .expect("check proof");

    println!("proof exists = {exists}");

    if exists {
        let contents = tokio::fs::read_to_string(&proof_path)
            .await
            .expect("read proof");

        println!("proof contents = {contents:?}");
    }

    assert!(status.success());
    assert!(exists);
}
여기서 가장 중요한 부분은 다음과 같다.
1
writable_roots: vec![]
즉 command/를 writable root로 직접 허용하지 않았다.
테스트에서 전달하는 값은 cwd = command/뿐이다.
그 상태에서
1
printf vulnerable > proof.txt
를 실행한다.
취약점이 존재한다면 command의 working directory로 전달한 command/가 Sandbox Policy를 구성할 때도 같은 cwd로 사용되기 때문에 proof.txt 생성이 가능할 것으로 예상할 수 있다.
테스트
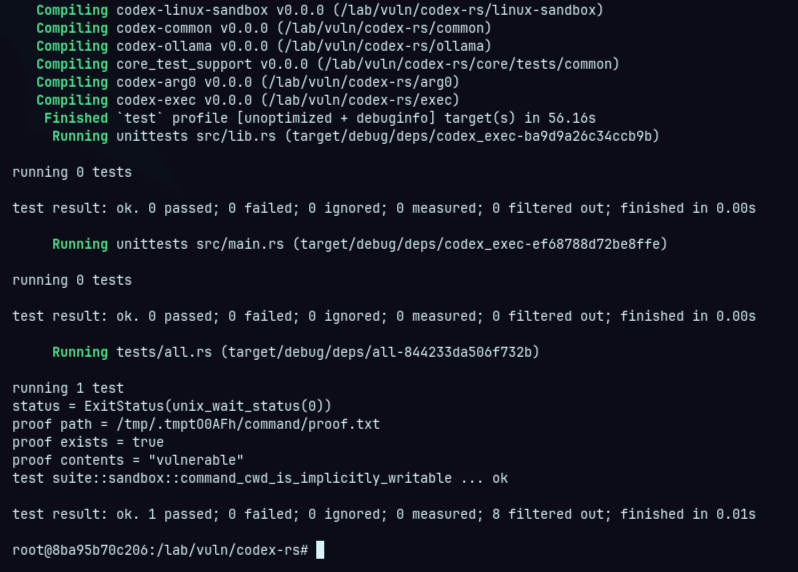
writable_roots에 별도의 경로를 지정하지 않았음에도 command의 cwd로 전달한 디렉터리에 proof.txt를 생성할 수 있었다. 따라서 취약 버전에서는 command execution을 위해 전달된 cwd가 sandbox의 writable boundary에도 영향을 준다는 것을 실제로 확인할 수 있었다.
fixed와 vulnerable 비교
앞에서 확인한 fixed version의 동작과 취약 버전의 구조를 비교하면 차이가 명확하다.
vulnerable
cwd = command/ cwd 하나의 값이 실제 command 실행 위치 역할과 sandbox policy 기준 위치 두 역할을 동시에 수행한다.
fixed
command_cwd = command/ sandbox_cwd = sandbox/
두 값이 완전히 분리된다.
실제 수정 커밋에서도 기존 리눅스 샌드박스 함수의 하나뿐이던 cwd가 command_cwd와 sandbox_policy_cwd로 나뉘었다. sandbox 인자를 생성할 때는 sandbox_policy_cwd를 사용하고 실제 child process 실행에는 command_cwd를 사용하도록 변경됐다.
패치 작성자 역시 기존에는 macOS Seatbelt와 Linux Landlock 함수가 모두 하나의 cwd만 사용하고 있었으며 두 값을 독립적으로 설정해야 한다고 설명했다. 이를 확인하기 위해 sandbox_disginguishes_command_and_policy_cwds() regression test도 추가했다.
Root Cause
근본적인 문제는 command execution context와 sandbox security context를 하나의 값으로 처리했다는 것이다.
command CWD의 의미는 “이 명령을 어디에서 실행할 것인가?” 이다.
이 값은 에이전트가 작업 방법을 결정하면서 변경할 수 있다.
반면 Sandbox CWD의 의미는 “이 작업에 어느 범위까지 쓰기 권한을 줄 것인가?”이다.
이는 Security Boundary에 해당한다.
따라서 두 값은 애초에 같은 신뢰 수준을 가져서는 안 된다.
즉 이번 취약점은 Root Cause는 다음과 같이 정리할 수 있다.
1
2
Untrusted Agent-Controlled Execution Context를
Sandbox Security Policy의 기준으로 사용함
마무리
이번 분석에서는 CVE-2025-59532를 통해 codex CLI에서 cwd가 어떻게 Sandbox의 권한 경계에 영향을 줄 수 있는지 확인했다.
처음에는 단순히 경로 검증 문제라고 생각했지만 실제 코드를 따라가보니 명령 실행 위치를 나타내는 context와 sandbox의 security context가 하나의 값으로 처리된 것이 핵심 원인이었다. 이후 패치에서는 command_cwd와 sandbox_cwd를 분리해 두 역할을 명확하게 구분했다.